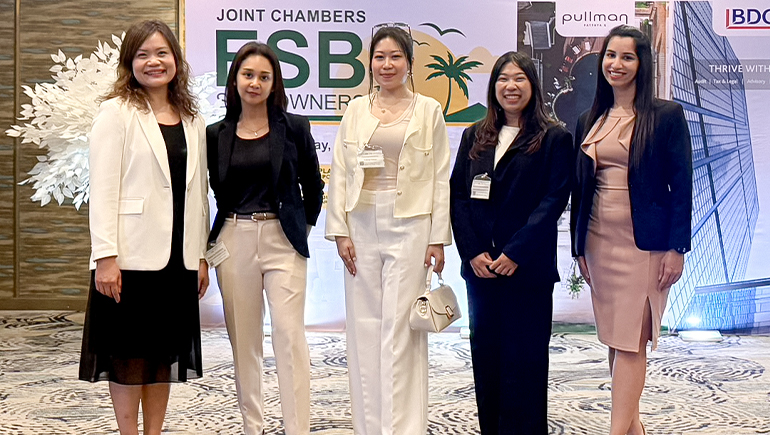
เมื่อวันศุกร์ที่ 17 กรกฎาคม 2026 พวกเราสองคนจากทีม We’re Humans คือ Tacha และ Eve ได้เข้าร่วมงาน AustCham Thailand Eastern Seaboard (ESB) Members Briefing ที่ Pullman Pattaya Hotel G ซึ่งจัดขึ้นในหัวข้อ PDPA และ AI Governance
งานสัมมนานี้จัดร่วมกันโดย AustCham Thailand และ BDO และพูดถึงหนึ่งในคำถามสำคัญที่สุดที่ธุรกิจกำลังเผชิญอยู่ในปัจจุบัน นั่นคือ
องค์กรจะปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคลของไทย พร้อมกับนำ AI มาใช้อย่างมีความรับผิดชอบได้อย่างไร
นี่คือสิ่งที่เราได้เรียนรู้เกี่ยวกับความพร้อมด้าน PDPA และ AI Governance รวมถึงแนวทางที่องค์กรสามารถเริ่มนำไปใช้ได้ทันที
ความพร้อมด้าน PDPA และ AI Governance หมายถึงอะไร?
ความพร้อมด้าน PDPA และ AI Governance หมายถึงการที่องค์กรสามารถแสดงให้เห็นได้ว่า ทั้งปฏิบัติตาม พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคลของประเทศไทย (PDPA) และมีการกำกับดูแลระบบ AI อย่างมีความรับผิดชอบ
สิ่งที่ควรมี ได้แก่ Privacy Notice ที่ชัดเจน Records of Processing ที่เป็นปัจจุบัน การประเมินความเสี่ยงที่มีเอกสารรองรับ และมาตรการควบคุมตลอดทั้งวงจรการใช้งาน AI
สารสำคัญที่สุดจากการบรรยายครั้งนี้คือ PDPA และ AI Governance ไม่ใช่เรื่องแยกจากกันอีกต่อไป
ทันทีที่องค์กรใช้ AI ในการประมวลผลข้อมูลส่วนบุคคล ความพร้อมด้าน Data Privacy และความพร้อมด้านความเสี่ยงของ AI ก็กลายเป็นโปรเจกต์เดียวกัน
ทำไม PDPA Compliance และ AI Governance จึงต้องไปด้วยกัน
We’re Humans ทำงานร่วมกับลูกค้าองค์กรในหลายด้าน ทั้ง IT Support, Cybersecurity, IT Solutions และ Digital Marketing
Data Protection และ AI Governance อยู่ตรงใจกลางของงานเหล่านี้
ขณะที่เรากำลังเตรียมเปิดตัวผลิตภัณฑ์ใหม่ ไม่เพียงในประเทศไทย แต่รวมถึงตลาดต่างประเทศที่เรื่อง Data Privacy และความรับผิดชอบด้าน AI เป็นสิ่งที่หลีกเลี่ยงไม่ได้ การติดตามแนวทาง PDPA ของไทยและกฎระเบียบด้าน AI ที่กำลังพัฒนาอย่างใกล้ชิด ช่วยให้เราสามารถให้คำแนะนำได้อย่างถูกต้อง และรักษาระบบของเราเองให้เป็นไปตามข้อกำหนด
สำหรับธุรกิจที่จัดการข้อมูลลูกค้า หลักการเดียวกันนี้ก็ใช้ได้เช่นกัน
การนำ AI มาใช้โดยไม่มี Governance คือความเสี่ยงด้าน Compliance ที่รอวันเกิดปัญหา
ภายในงานสัมมนา: เมื่อ Data Privacy ภายใต้ PDPA มาพบกับ AI Governance
เซสชันนี้นำโดยผู้เชี่ยวชาญจาก BDO Thailand สองท่าน ได้แก่:
- Netinat Rattanapanya, Advisory Director
- Sneha Chawla, Manager, Tax and Legal
ทั้งสองได้เชื่อมโยงทั้งมุมมองเชิงกลยุทธ์และแนวทางปฏิบัติของ AI Governance และ PDPA Compliance เข้าด้วยกัน
Netinat อธิบายภาพรวมเชิงกลยุทธ์ของหลักการ Responsible AI รวมถึงความเชื่อมโยงระหว่างมาตรฐานสากลอย่าง OECD AI Principles, NIST AI Risk Management Framework (AI RMF) และ ISO/IEC 42001 กับทิศทางการกำกับดูแลของประเทศไทย
ภายในงานยังมีการอธิบายถึงความเสี่ยงที่พบได้บ่อยเมื่อองค์กรใช้ AI โดยไม่มีการกำกับดูแล การใช้ EU AI Act เป็นจุดอ้างอิง กฎหมาย AI ฉบับร่างของไทย และบทบาทของหน่วยงานกำกับดูแลเฉพาะอุตสาหกรรมที่จะมีผลต่อการบังคับใช้ในประเทศไทย
Sneha นำเรื่องเหล่านี้มาสู่มุมปฏิบัติของ PDPA โดยอธิบายถึงวิธีอัปเดต Privacy Notice สำหรับ AI แนะนำ AI Project Intake Form อธิบายวิธีนำระบบ AI เข้าไปอยู่ใน Records of Processing Activities (ROPA) และนำเสนอ Checklist สำหรับ AI Governance ที่ครอบคลุมตลอดทั้ง AI Lifecycle ซึ่งธุรกิจสามารถเริ่มนำไปใช้ได้ทันที
“AI คือเครื่องขยายข้อบกพร่อง”: บทเรียนสำคัญเรื่องความเสี่ยงของ AI
หากต้องเลือกเพียงแนวคิดเดียวที่สรุปเนื้อหาของค่ำคืนนั้นได้ดีที่สุด ก็คือ:
AI คือเครื่องขยายข้อบกพร่อง
AI ไม่ได้ทำให้จุดอ่อนของระบบควบคุมที่มีอยู่หายไป แต่กลับขยายปัญหาเหล่านั้นให้ใหญ่ขึ้น
หากนำ AI ไปใช้กับข้อมูลที่ยุ่งเหยิง ไม่มีเจ้าของข้อมูลที่ชัดเจน หรือมีระบบ Privacy ที่ไม่แข็งแรง สิ่งที่ได้ไม่ใช่ Automation ที่ดีขึ้น แต่เป็นการทำให้ปัญหาเดิมขยายตัวเร็วขึ้นและในวงกว้างขึ้น
อีกข้อความสำคัญที่น่าจดจำคือ:
เริ่มจากมาตรฐานก่อน แล้วกฎระเบียบจะตามมา
คำแนะนำคือไม่ควรรอให้กฎหมาย AI ของประเทศไทยประกาศใช้เสร็จสมบูรณ์ก่อนจึงค่อยเริ่มดำเนินการ
องค์กรที่เริ่มปรับระบบให้สอดคล้องกับ ISO/IEC 42001 และ NIST AI RMF ตั้งแต่ตอนนี้ จะมีความพร้อมมากกว่าเมื่อกฎหมายมีผลบังคับใช้ และยังสามารถลดความเสี่ยงได้ตั้งแต่วันนี้
Checklist ความพร้อมด้าน PDPA และ AI Governance: 4 เครื่องมือที่นำไปใช้ได้จริง
หนึ่งในเหตุผลที่สัมมนาครั้งนี้มีประโยชน์มาก คือไม่ได้มีเพียงทฤษฎี แต่ยังมอบเครื่องมือที่สามารถนำไปใช้ได้จริง
เครื่องมือทั้ง 4 นี้สามารถใช้เป็น Checklist เบื้องต้นสำหรับธุรกิจไทยที่ต้องการเตรียมความพร้อมด้าน PDPA และ AI Governance
1. 6 สิ่งที่ควรอัปเดตใน Privacy Notice
เมื่อคุณใช้ AI ในการประมวลผลข้อมูลลูกค้า Privacy Notice ควรระบุให้ชัดเจนว่า:
- มีการใช้ AI หรือไม่
- มี Automated Decision-Making หรือไม่
- ใช้ AI หรือ LLM Provider รายใด
- มีการประมวลผลข้อมูลประเภทใด
- มีช่องทางให้ขอ Human Review สำหรับผลลัพธ์จาก AI หรือไม่
- Data Subject มีสิทธิ์อะไรบ้าง
2. AI Project Intake Form: 5 คำถามก่อนเริ่มโปรเจกต์
ก่อนเริ่มโปรเจกต์ AI ใหม่ ควรตอบคำถามสำคัญ 5 ข้อ:
- วัตถุประสงค์ของโปรเจกต์คืออะไร?
- มีการใช้ข้อมูลส่วนบุคคลหรือไม่?
- มีผลกระทบต่อสิทธิ์ของบุคคลอย่างไร?
- ขอบเขตของ Service Provider เป็นอย่างไร เช่น ข้อมูลจะถูกนำไปใช้ Train เพิ่มเติมหรือส่งออกไปต่างประเทศหรือไม่?
- มีมนุษย์ตรวจสอบผลลัพธ์ของ AI หรือไม่?
นี่เป็นขั้นตอนง่ายๆ ที่ช่วยหยุดโปรเจกต์ที่มีความเสี่ยงได้ตั้งแต่ก่อนเริ่มต้น
3. Records of Processing Activities (ROPA)
เมื่อระบบ AI มีการประมวลผลข้อมูลส่วนบุคคล ควรอัปเดต ROPA ให้ครอบคลุมข้อมูล เช่น:
- ชื่อระบบ AI
- Dataset ที่ใช้
- วัตถุประสงค์ในการประมวลผล
- Legal Basis
- ผู้รับข้อมูล
- การส่งข้อมูลข้ามประเทศ
- ระยะเวลาเก็บรักษาข้อมูล
- สถานะ DPIA
- ผู้รับผิดชอบในการ Review
4. AI Governance Control Checklist: 5 ขั้นตอน
Checklist ที่ครอบคลุมที่สุดแบ่ง AI Lifecycle ออกเป็น 5 ขั้นตอน:
- Design & Intake
- Silo & Store
- Process & Use
- Explain & Trust
- Monitor & Retire
แต่ละขั้นตอนควรมีมาตรการควบคุมที่เหมาะสม เช่น Risk Classification, AI-DPIA, Bias and Fairness Testing, Human-in-the-Loop Review และการวางแผนยุติการใช้งานระบบเมื่อถึงเวลา
มาตรฐาน AI Governance: ISO/IEC 42001, NIST AI RMF และ EU AI Act
สำหรับธุรกิจที่ไม่รู้ว่าจะเริ่มจากตรงไหน มาตรฐานที่พูดถึงในงานสัมมนาครั้งนี้สามารถใช้เป็นแผนที่นำทางได้อย่างชัดเจน
ISO/IEC 42001 เป็นมาตรฐานสำหรับระบบบริหารจัดการ AI ที่สามารถนำไปสู่การรับรองได้
NIST AI Risk Management Framework เป็นแนวทางที่เน้นการบริหารความเสี่ยง เพื่อช่วยระบุและลดผลกระทบที่อาจเกิดจาก AI
OECD AI Principles วางหลักการพื้นฐานด้านค่านิยมและความรับผิดชอบ
ขณะที่ EU AI Act แสดงให้เห็นทิศทางของการกำกับดูแล AI แบบ Risk-Based Regulation ในระดับโลก
การเริ่มปรับตัวตามมาตรฐานเหล่านี้ตั้งแต่ตอนนี้ ถือเป็นหนึ่งในวิธีที่รวดเร็วที่สุดในการเตรียมพร้อมด้าน PDPA และ AI Governance ก่อนที่กฎหมาย AI ของไทยจะมีผลบังคับใช้อย่างเต็มรูปแบบ
Networking ที่งาน Joint Chambers ESB Sundowners
หลังจบสัมมนา งาน Joint Chambers ESB Sundowners ได้รวมสมาชิกจากหอการค้า 7 แห่งเข้าด้วยกัน โดยมี BDO Thailand และ WHA Group เป็นผู้สนับสนุน
เราได้พูดคุยกับผู้คนจากหลากหลายอุตสาหกรรม ไม่ว่าจะเป็น Manufacturing, Logistics, Hospitality, Technology, Legal, Education, Energy และ Human Resources รวมถึงผู้มีอำนาจตัดสินใจจากธุรกิจต่างๆ ทั่ว Eastern Seaboard
นี่เป็นโอกาสที่เราได้แบ่งปันข่าวของ We’re Humans ด้วยว่า เมื่อไม่นานมานี้เราได้รับรางวัลด้าน AI ในสหราชอาณาจักร
เรื่องนี้นำไปสู่บทสนทนาที่น่าสนใจเกี่ยวกับผลิตภัณฑ์ AI และ Digital Solutions ของเรา และยังทำให้ทีมได้รู้จักกับผู้ติดต่อรายใหม่ที่ต้องการเรียนรู้เพิ่มเติมเกี่ยวกับสิ่งที่เราทำ
ความพร้อมด้าน PDPA และ AI Governance มีความหมายอย่างไรต่อธุรกิจของคุณ?
สิ่งสำคัญสำหรับธุรกิจไทย รวมถึงองค์กรที่กำลังจะนำผลิตภัณฑ์ AI เข้าสู่ตลาดที่ให้ความสำคัญกับ Privacy คือ:
PDPA Compliance และ AI Governance กลายเป็นเรื่องเดียวกันแล้ว
Checklist ด้านบนเป็นจุดเริ่มต้นที่ดี และแนวคิด “Standards First” หมายความว่าคุณสามารถเริ่มลงมือได้ตั้งแต่วันนี้ โดยไม่จำเป็นต้องรอให้กฎหมาย AI ฉบับสุดท้ายประกาศใช้
นี่คือหนึ่งในงานที่ We’re Humans ให้ความสำคัญ
ตั้งแต่ Cybersecurity และ IT Solutions ไปจนถึงการให้คำแนะนำเกี่ยวกับกระบวนการที่สอดคล้องกับ PDPA และการนำ AI มาใช้อย่างมีความรับผิดชอบ เราช่วยให้ธุรกิจเตรียมพร้อมก่อนที่จะถูกกฎระเบียบบังคับให้ต้องเร่งแก้ไข
หากองค์กรของคุณกำลังวางแผนเรื่อง PDPA และ AI Governance หรือเตรียมนำผลิตภัณฑ์ AI ออกสู่ตลาดทั้งในประเทศไทยและต่างประเทศ เรายินดีพูดคุยกับคุณ
พูดคุยกับทีม We’re Humans เกี่ยวกับความพร้อมด้าน PDPA และ AI Governance ของธุรกิจคุณ
คำถามที่พบบ่อย
PDPA และ AI Governance Readiness คืออะไร?
คือภาวะที่องค์กรสามารถปฏิบัติตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคลของไทย (PDPA) พร้อมกับกำกับดูแลระบบ AI อย่างมีความรับผิดชอบ ครอบคลุมตั้งแต่ Privacy Notice, Records of Processing, Risk Assessments ไปจนถึง Controls ตลอด AI Lifecycle
ประเทศไทยมีกฎหมาย AI แล้วหรือยัง?
ยังไม่มีผลบังคับใช้อย่างเต็มรูปแบบ ขณะนี้ประเทศไทยมีกฎหมาย AI ฉบับร่างอยู่ระหว่างการพัฒนา
ผู้เชี่ยวชาญแนะนำให้องค์กรเริ่มปรับตัวให้สอดคล้องกับมาตรฐานสากล เช่น ISO/IEC 42001 และ NIST AI RMF ตั้งแต่ตอนนี้ ตามแนวคิด “Standards First, Regulation Follows”
ธุรกิจควรใช้มาตรฐานใดสำหรับ AI Governance?
มาตรฐานและแนวทางที่ถูกอ้างถึงมากที่สุด ได้แก่:
- OECD AI Principles
- NIST AI Risk Management Framework
- ISO/IEC 42001
- EU AI Act ซึ่งสามารถใช้เป็น Benchmark สำหรับ Risk-Based Regulation
ควรอัปเดต Privacy Notice สำหรับ AI ภายใต้ PDPA อย่างไร?
ควรระบุให้ชัดเจนว่า:
- มีการใช้ AI หรือไม่
- มี Automated Decision-Making หรือไม่
- ใช้ AI หรือ LLM Provider รายใด
- มีการประมวลผลข้อมูลประเภทใด
- ผู้ใช้สามารถขอ Human Review ของผลลัพธ์ได้อย่างไร
- Data Subject มีสิทธิ์อะไรบ้าง
พร้อมเตรียมธุรกิจให้พร้อมสำหรับ PDPA และ AI Governance แล้วหรือยัง?
Tacha และ Eve จากทีม Sales ของเราคือจุดติดต่อแรกของคุณ เพียงบอกเราว่าธุรกิจต้องการอะไร แล้วเราจะเชื่อมคุณกับผู้เชี่ยวชาญที่เหมาะสมของ We’re Humans ไม่ว่าจะเป็นด้าน Cybersecurity, IT Solutions, Web Development หรือ Responsible AI
Tacha: 081 576 4688
[email protected]
Eve: 095 052 2536
[email protected]